TL;DR
Atakujący nie musieli łamać haseł ani omijać MFA. Wystarczyło, że przejęli poświadczenia aplikacji ConnectWise Cloud Backup, i Entra ID traktowało ich jak zaufanego dostawcę z już nadanymi uprawnieniami. Od 15 października w logach części tenantów pojawiały się logowania, których nie wykonał żaden człowiek. Do 16 października wykryto 162 tenanty, a prób było wobec ponad 2250.
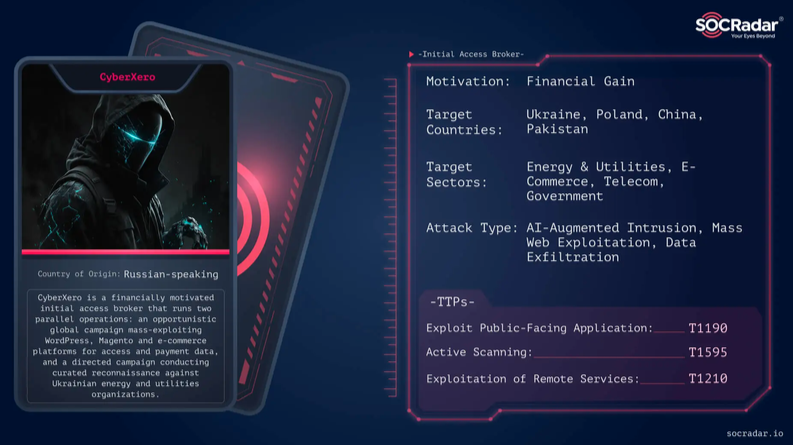
Microsoft przypisuje kampanię grupie Storm-0940 i narzędziu ARTEX do automatyzacji testów penetracyjnych z AI. W jednym incydencie aplikacja ConnectWise dla Teams w ok. pięć minut nadała sobie rolę Global Administrator i dopisała nowe sekrety do dwóch innych aplikacji. Tekst podpowiada, gdzie szukać śladów, np. w logach logowań service principali i w aktywności Microsoft Graph, oraz dlaczego wyszukiwać trzeba po Application ID, a nie po nazwie.
15 października 2026 roku w logach Microsoft Entra ID u części klientów ConnectWise pojawiły się uwierzytelnienia, których nie wykonywał ani administrator, ani użytkownik. Logowała...
Czytaj cały wpis u źródła