TL;DR
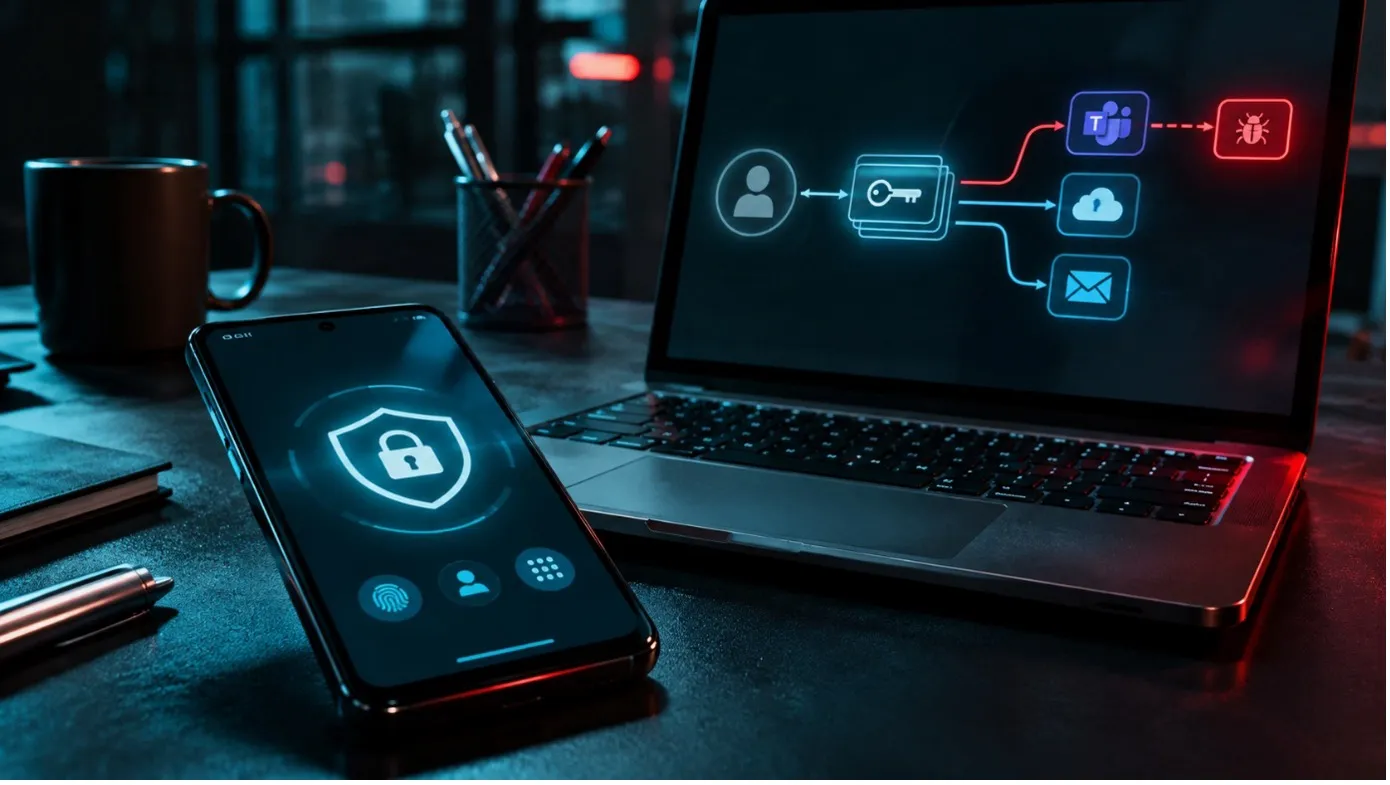
Na Androidzie Microsoft Authenticator działa też jako broker uwierzytelniania i właśnie tu był problem. Zwykła aplikacja mogła podszyć się pod Microsoft Teams i dostać tokeny dostępu do konta służbowego. Winna była dostępna z zewnątrz aktywność AccountChooserActivity: system sprawdzał adres przekierowania względem podpisu Teams, ale nie porównywał go z rzeczywistą tożsamością procesu, który wysłał żądanie.
Skutki mogły być poważne, bo tokeny Microsoft Graph dawały delegowane uprawnienia do poczty, plików, kalendarza, czatu Teams, a nawet metod uwierzytelniania, w tym passkeys. Błąd znalazł Ofek Levin z Enclave, a poprawka jest od 8 września 2026 w wersji 6.2606.4246. iOS nie był dotknięty. Artykuł kończy się listą kroków dla administratorów, od wymuszenia aktualizacji po przegląd zmian metod logowania.
Microsoft Authenticator kojarzy się przede wszystkim z zatwierdzaniem logowania i kodami jednorazowymi. Na Androidzie pełni jednak jeszcze jedną funkcję – jest brokerem uwierzyteln...
Czytaj cały wpis u źródła