TL;DR
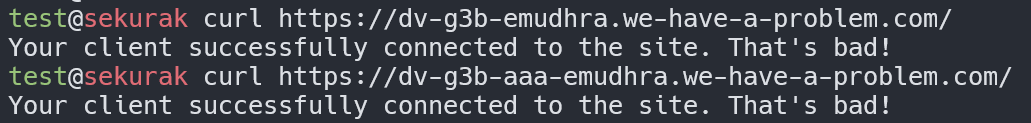
Klucz prywatny równy 4, dokładnie jak w słynnym komiksie XKCD o generatorze liczb losowych. Tak wyglądał jeden z kluczy pośrednich urzędu certyfikacji eMudhra, największego indyjskiego CA. Podczas ceremonii w kwietniu 2025 roku klucze ECDSA P-384 z dwóch serii dostały skalar mniejszy niż 256, czyli zaledwie 8 bitów entropii zamiast 384.
Ośmiu pośrednich CA nadawało się więc do wystawiania certyfikatów TLS na dowolną domenę. Logi Certificate Transparency nie wykazały nadużyć, a przeglądarki i systemy zablokowały certyfikaty po hashach SPKI. Warto przeczytać, jak to wykryto i jak niewiele brakowało.
Czy rzut kostką jest losowy? W dużym przybliżeniu ludzkość uznała ten deterministyczny układ chaotyczny za wystarczająco nieprzewidywalny, aby wykorzystać go w różnego rodzaju grac...
Czytaj cały wpis u źródła