TL;DR
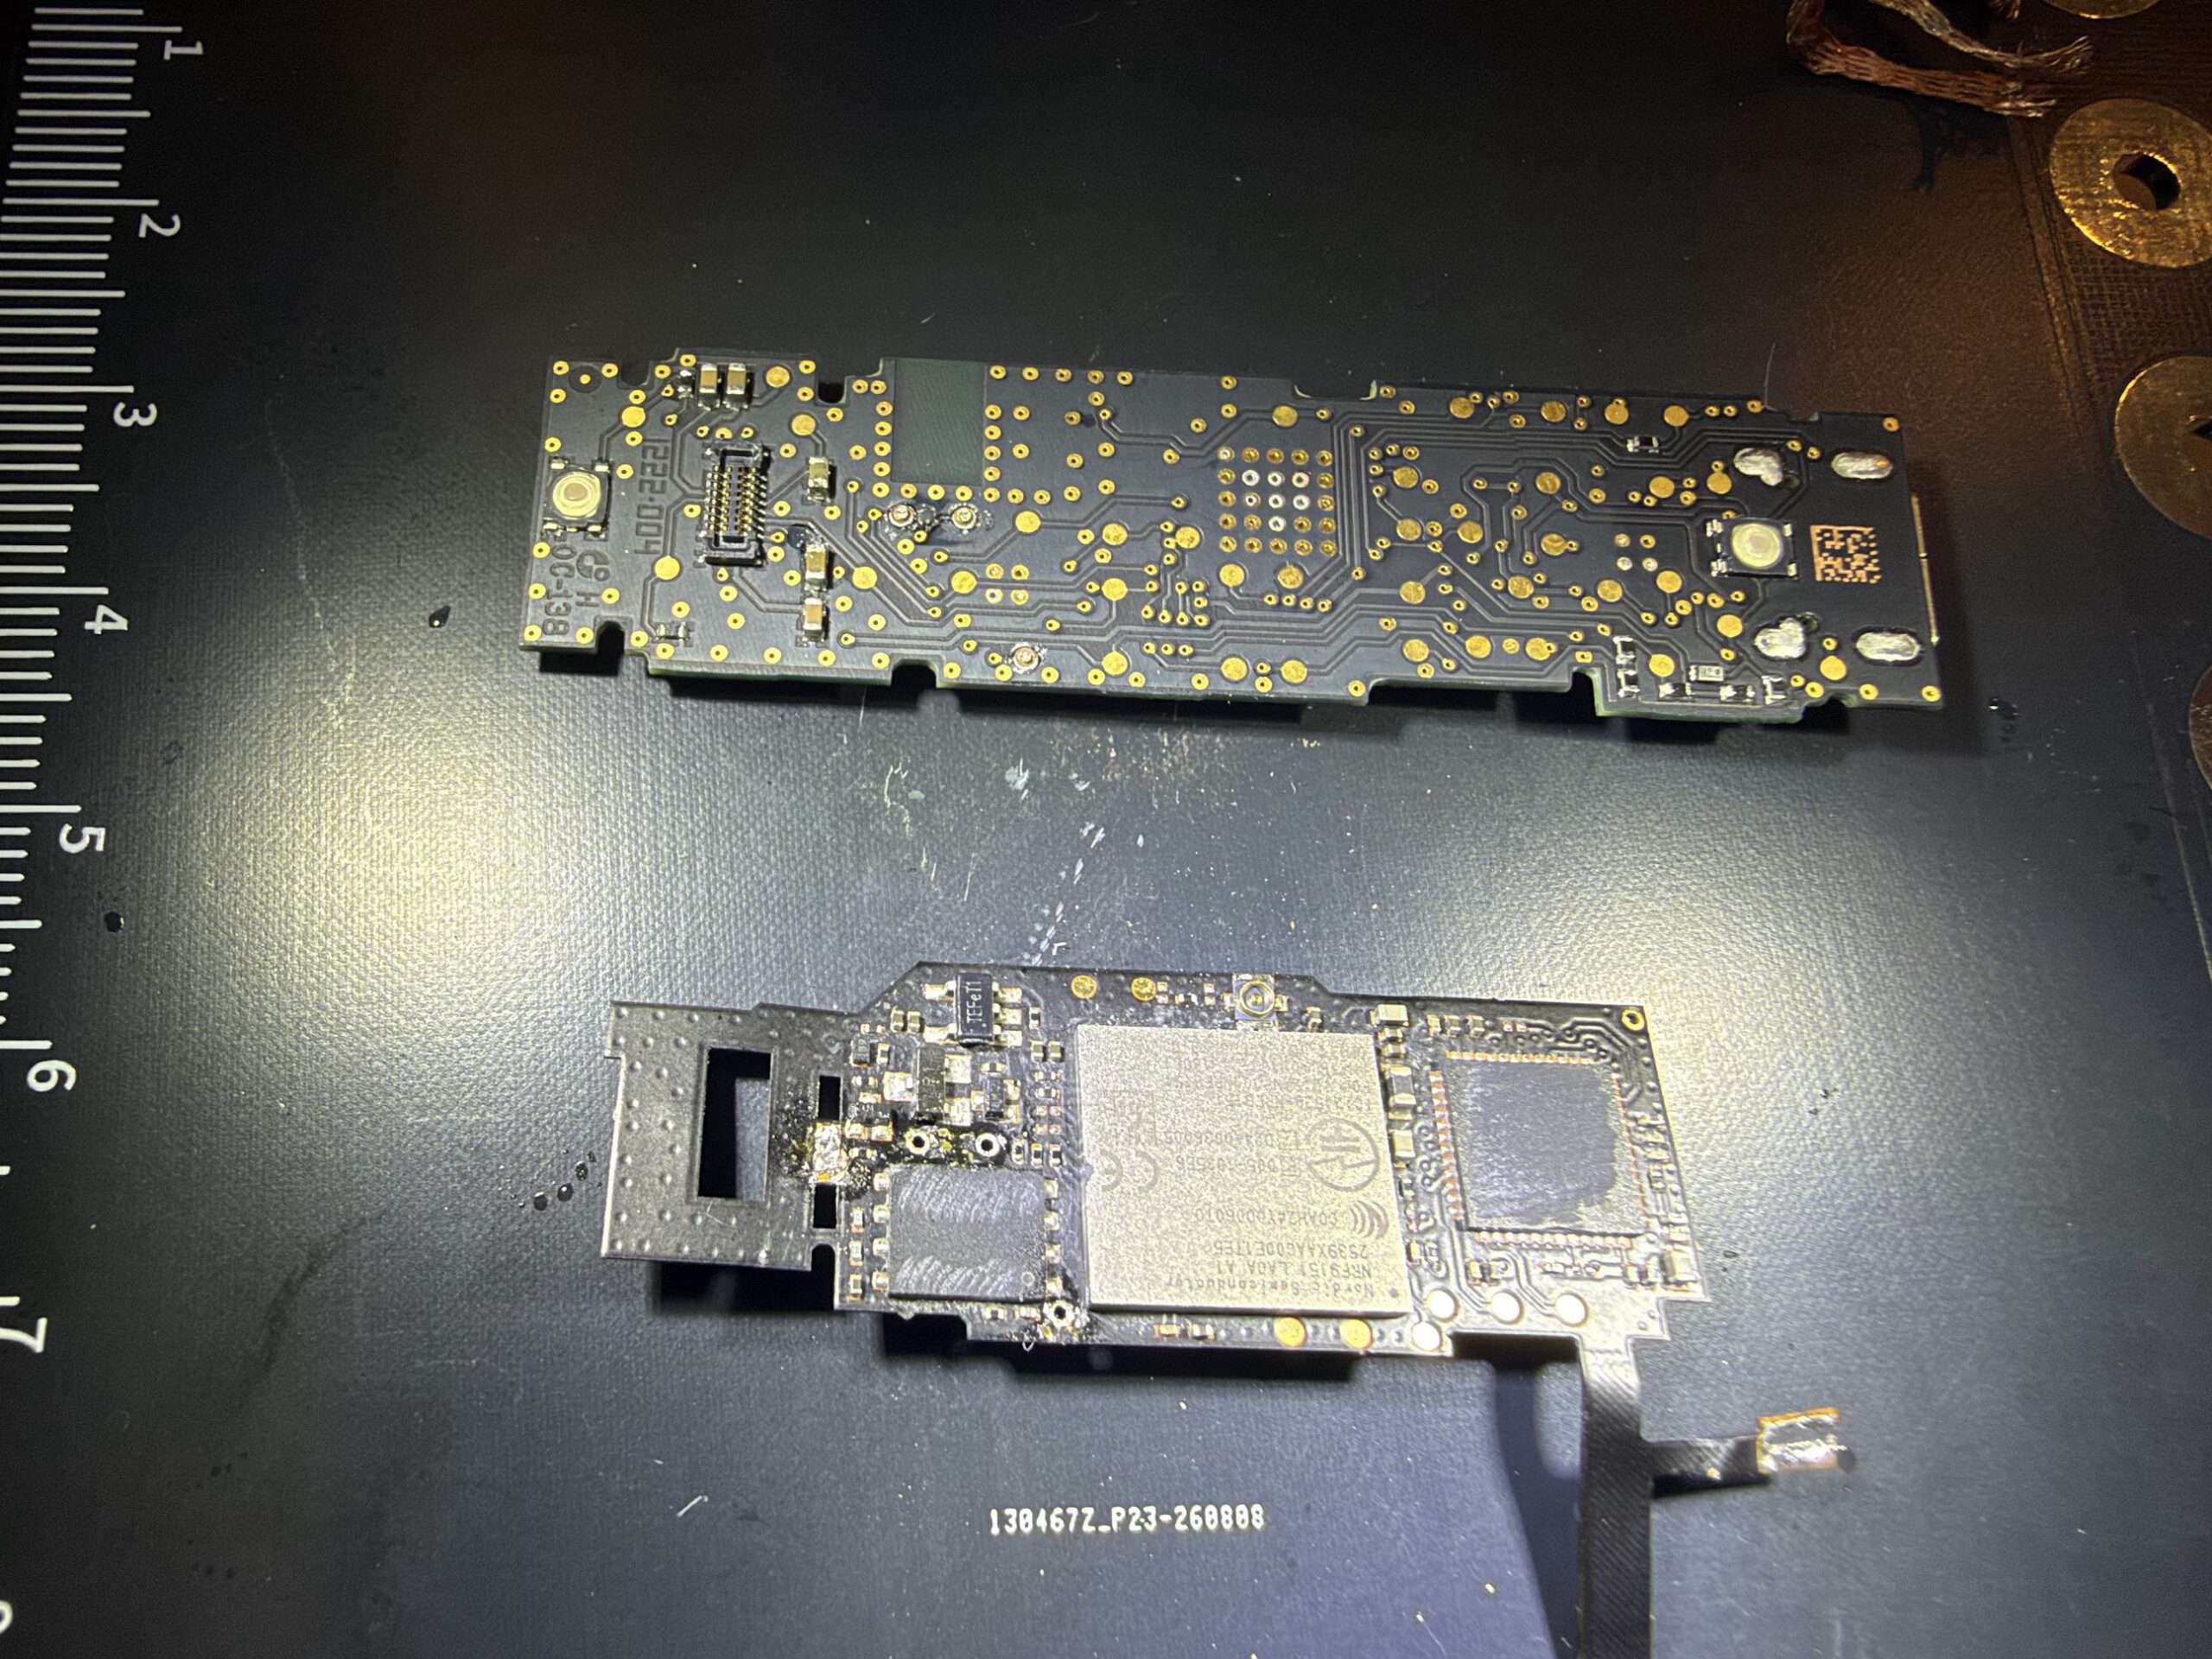
Portfel sprzętowy kupiony u autoryzowanego sprzedawcy wydaje się najbezpieczniejszą opcją, a tu przestępcy uderzyli właśnie w ten kanał. Przechwytywali dostawy Ledgerów w magazynach dystrybutora CryptoBilis i dokładali do urządzeń implant na płytce głównej, który podsłuchiwał komunikację między ekranem LCD a resztą elektroniki.
Gdy ofiara uruchamiała portfel po raz pierwszy i na ekranie pojawiało się 24 słów seeda, implant z wbudowaną eSIM wysyłał je atakującym przez sieć komórkową. Straty szacuje się na około 300 milionów złotych, głównie na rynku azjatyckim, choć pojawiają się też doniesienia o implantach w Europie. Autor podpowiada, jak zmniejszyć ryzyko, między innymi kupując prosto od producenta i porównując wagę sprzętu z danymi referencyjnymi.
Akcja była wycelowana w dostawy od autoryzowanego sprzedawcy Ledgera – tj. od firmy CryptoBilis. Sama firma została kupiona w tym roku przez Chińczyków. Budzi to pewne obawy, choci...
Czytaj cały wpis u źródła