TL;DR
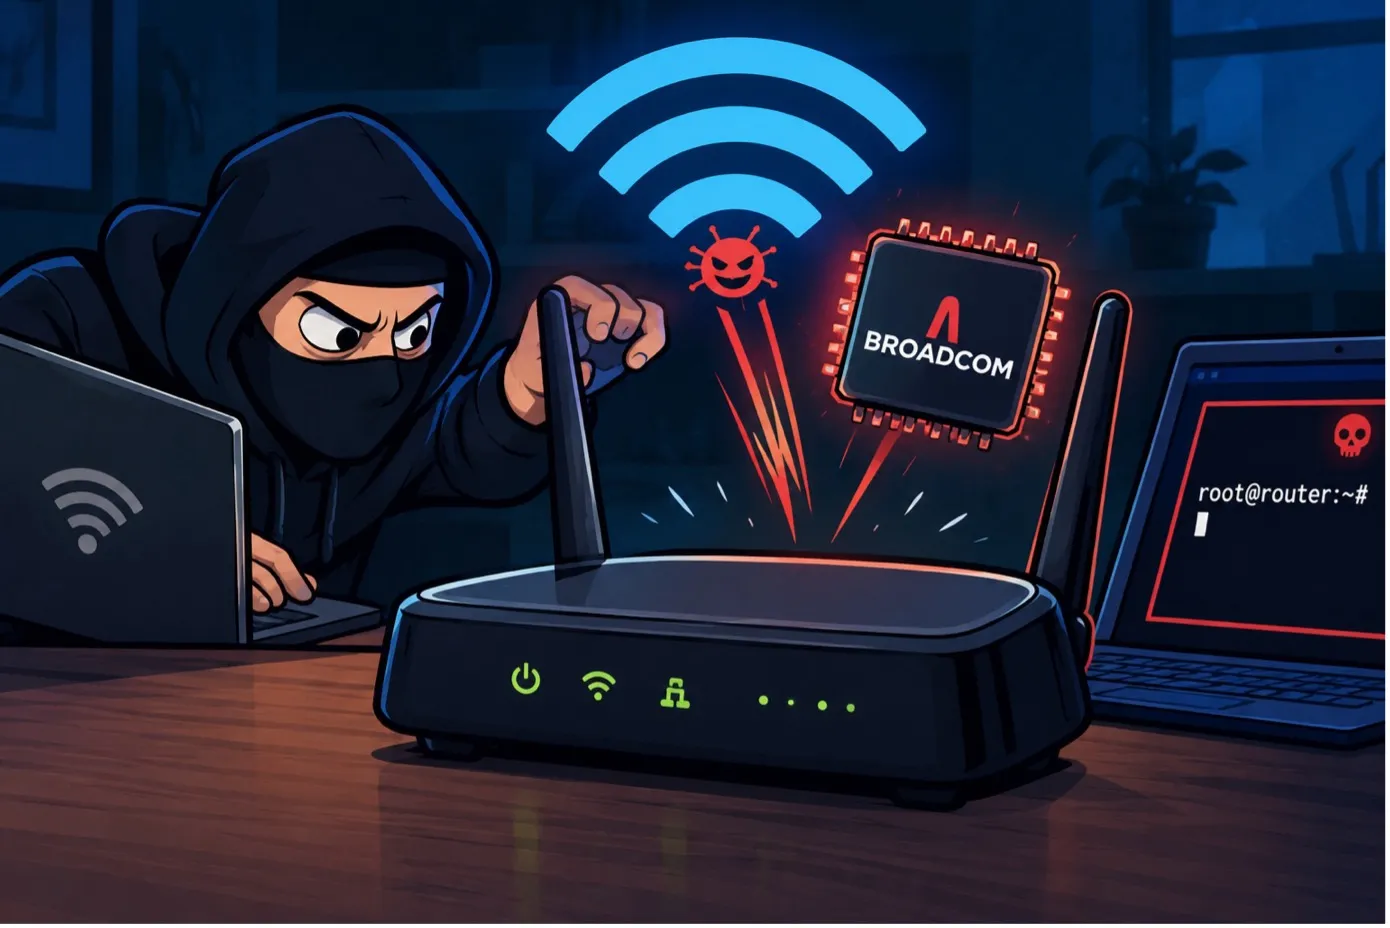
Błąd w implementacji WPS od Broadcoma siedział w routerach i punktach dostępowych od co najmniej 2010 roku. Chodzi o obsługę fragmentowanych komunikatów konfiguracyjnych: odpowiednio spreparowana sekwencja wiadomości uszkadza pamięć urządzenia i daje wykonanie kodu z uprawnieniami root. Atakujący nie potrzebuje hasła do Wi-Fi, parowania WPS ani uwierzytelnienia, wystarczy zasięg radiowy.
Problem dotyczy zarówno starszych platform eCos (BCM3380, BCM3383, BCM33834), które według opisu pozostaną podatne, jak i nowszych układów z Linuksem (BCM3390, BCM65xx, BCM68xx). Zgłoszono sprzęt operatorów takich jak Orange Belgium, Proximus i VOO. Publicznego CVE na razie nie ma, a nie potwierdzono nawet, że łatki dotarły do testowanych urządzeń. W tekście znajdziesz, co zrobić z inwentaryzacją sprzętu i kiedy lepiej wymienić router.
Błąd w oprogramowaniu Broadcom wykorzystywany w routerach i punktach dostępowych może umożliwić atakującemu znajdującemu się w zasięgu sieci bezprzewodowej wykonanie kodu z uprawni...
Czytaj cały wpis u źródła