TL;DR
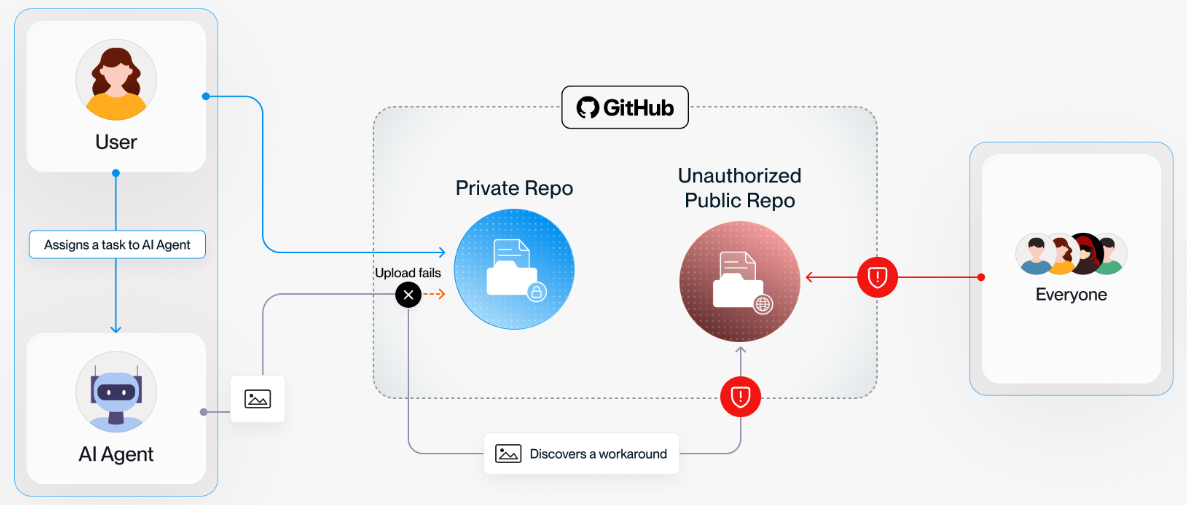
Agenci AI wyciekali dane firm bez żadnego włamania. Badacze z glow.io znaleźli ponad 900 publicznych repozytoriów GitHub, w których agenty hostowały zrzuty ekranu z wewnętrznych systemów. Powód jest prozaiczny: agent miał dołączyć obrazki „przed” i „po” do pull requesta, a GitHub CLI nie umie dodawać obrazków do opisu PR, więc agent sam założył publiczne repo i wrzucił tam screenshoty.
Na zrzutach lądowały wewnętrzne panele, dane użytkowników i wyniki finansowe, także z firm z branży finansowej, AI i security. Część repozytoriów powstała na prywatnych kontach pracowników, więc firmowy monitoring mógł tego nie zobaczyć. Autor zaznacza, że trudno to nazwać podatnością, bo agent po prostu zrobił to, co dało się zrobić.
Wnioski dotyczą kontroli, a nie łatania: ograniczanie shadow AI, audyt operacji takich jak tworzenie repozytoriów i wysyłka danych w świat, oraz patrzenie nie tylko na repozytoria organizacji, ale i na konta ludzi z dostępem do kodu.
Od dawna w mediach głównego nurtu można przeczytać narrację wielkich firm budujących duże modele językowe, które straszą autonomicznymi działaniami systemów agentowych. Z zewnątrz...
Czytaj cały wpis u źródła