TL;DR
Google załatało w Chrome dziewięć luk, a jedna z nich, CVE-2026-125350, jest już wykorzystywana w atakach. To use-after-free w komponencie XML, zgłoszony przez anonimowego badacza 6 listopada. Według tekstu to ósmy zero-day w Chrome w tym roku, więc rzadkością przestało to być dawno temu.
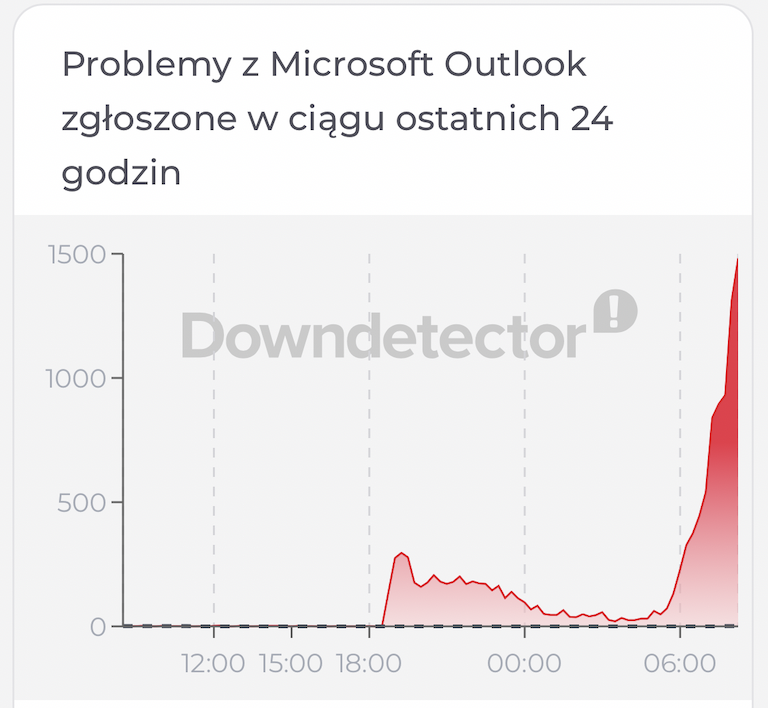
Drugi przypadek dotyczy Outlooka: CVE-2026-124194 to spoofing z wynikiem CVSS 6,5, który pozwala otworzyć złośliwy plik bez żadnego ostrzeżenia i wyciec hash NTLMv2. Dotyczy Microsoft 365 Apps for Enterprise oraz Office LTSC 2021 i 2024. Zanim uznasz ocenę za umiarkowaną, sprawdź, co z takim hashem potrafi zrobić atakujący.
W poniedziałek firma Google poinformowała użytkowników przeglądarki Chrome o nowych aktualizacjach zabezpieczeń, które usuwają dziewięć luk, w tym jedną typu „zero-day”, wykorzysty...
Czytaj cały wpis u źródła