TL;DR
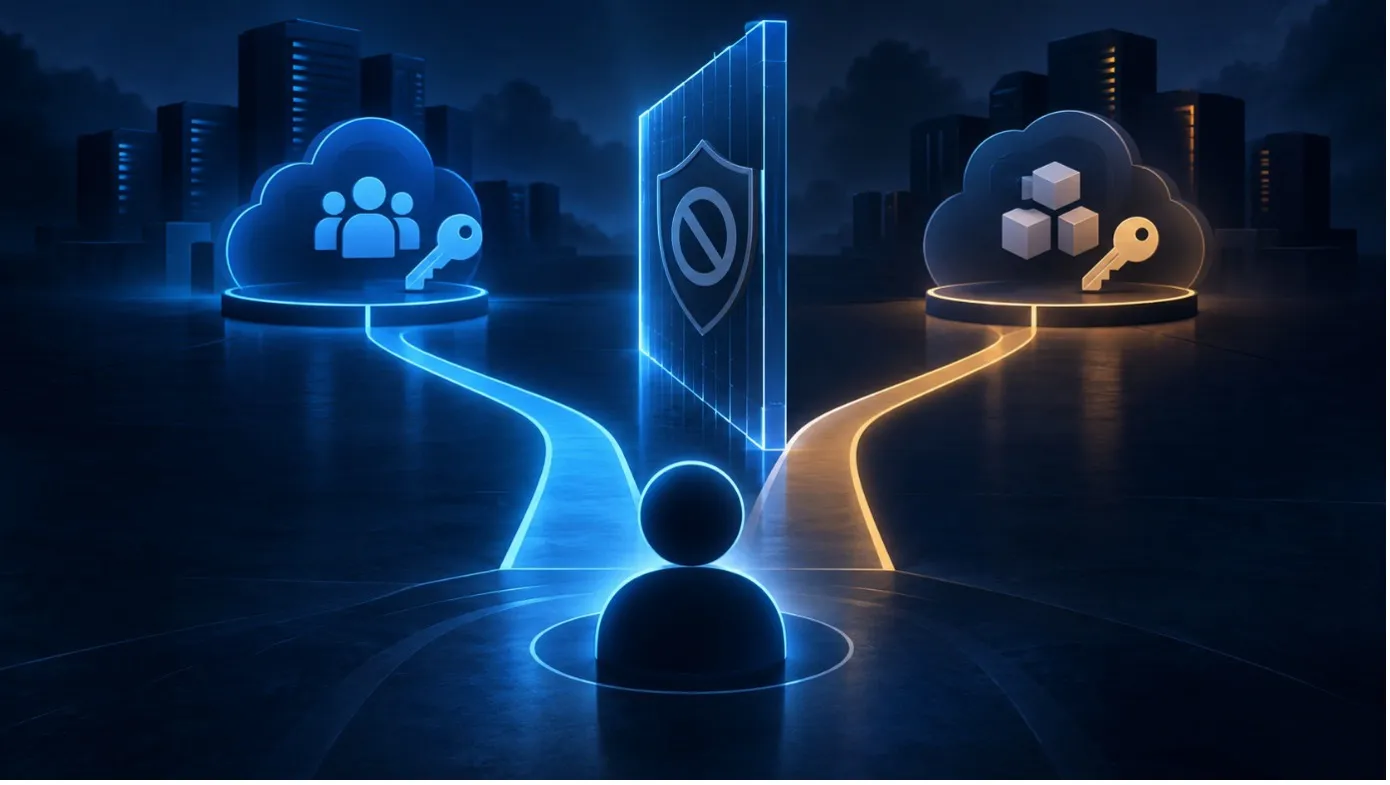
Prawo do dodania nowego dostawcy w systemie finansowym i prawo do zatwierdzania mu płatności to niby dwa niewinne uprawnienia — ale połączone w jednych rękach dają gotowy przepis na oszustwo, którego żadne MFA ani samo RBAC nie wyłapie. Microsoft Entra ID odpowiada na to mechanizmem Segregation of Duties wbudowanym w Entitlement Management: pakiety dostępu można oznaczyć jako wzajemnie wykluczające się, a wtedy system blokuje próbę ich połączenia zarówno od strony użytkownika składającego wniosek, jak i administratora próbującego przypisać dostęp ręcznie.
Haczyk w tym, że Entra nie zgaduje sama, które uprawnienia się gryzą — to zespół bezpieczeństwa musi najpierw zmapować konflikty w swoim modelu dostępów, zanim mechanizm zacznie cokolwiek blokować. Artykuł pokazuje też, jak wyłapać konflikty, które już istnieją w organizacji, i jak budować kontrolowane wyjątki z dodatkową akceptacją i krótszym okresem ważności.
Użytkownik może mieć prawo do utworzenia nowego dostawcy w systemie finansowym. Ktoś inny może zatwierdzać płatności dla tego dostawcy. Problem zaczyna się, gdy obydwa uprawnienia...
Czytaj cały wpis u źródła