TL;DR
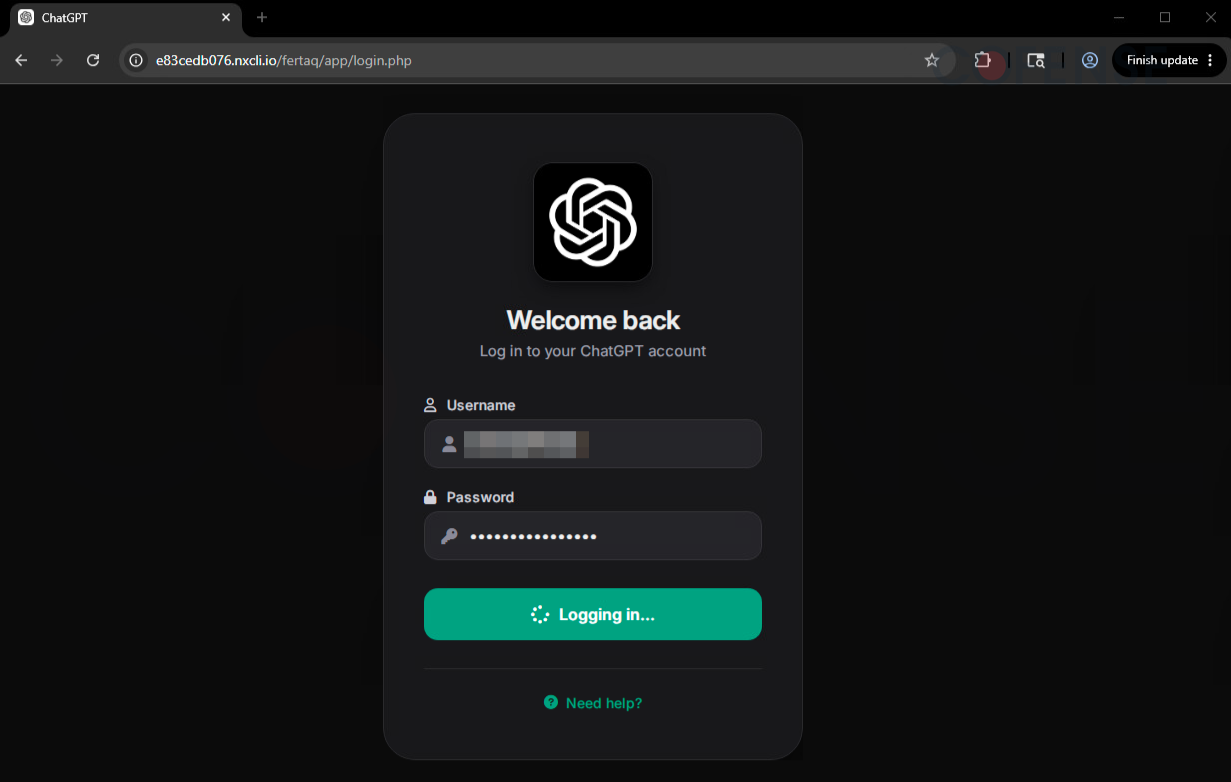
Fałszywy mail od OpenAI z prośbą o aktualizację danych płatności do ChatGPT, groźbą zablokowania konta w 48 godzin i całkiem porządnym brandingiem — klasyka gatunku, ale z jednym sprytnym haczykiem. Link w przycisku nie prowadzi wprost do serwera atakującego, tylko jest owinięty w parametr adresu należącego do infrastruktury Google (notifications.googleapis.com), co pozwala ominąć część filtrów antyspamowych opierających się na reputacji domeny.
Realny adres nadawcy zdradza całą operację (domena typu nxcli.io zamiast openai.com), a kliknięcie prowadzi przez kilka przekierowań, zanim ofiara trafi na stronę wyłudzającą login i dane karty. Sekurak przypomina, że najskuteczniejszą obroną wciąż są klucze sprzętowe i passkeys FIDO2 — one po prostu nie zadziałają na fałszywej domenie, w przeciwieństwie do czujności użytkownika, która regularnie zawodzi.
Podszywanie się pod popularne oprogramowanie w atakach phishingowych nie jest nowością. Cyberprzestępcy często korzystają z aktualnych trendów rynkowych oraz doniesień medialnych,...
Czytaj cały wpis u źródła