TL;DR
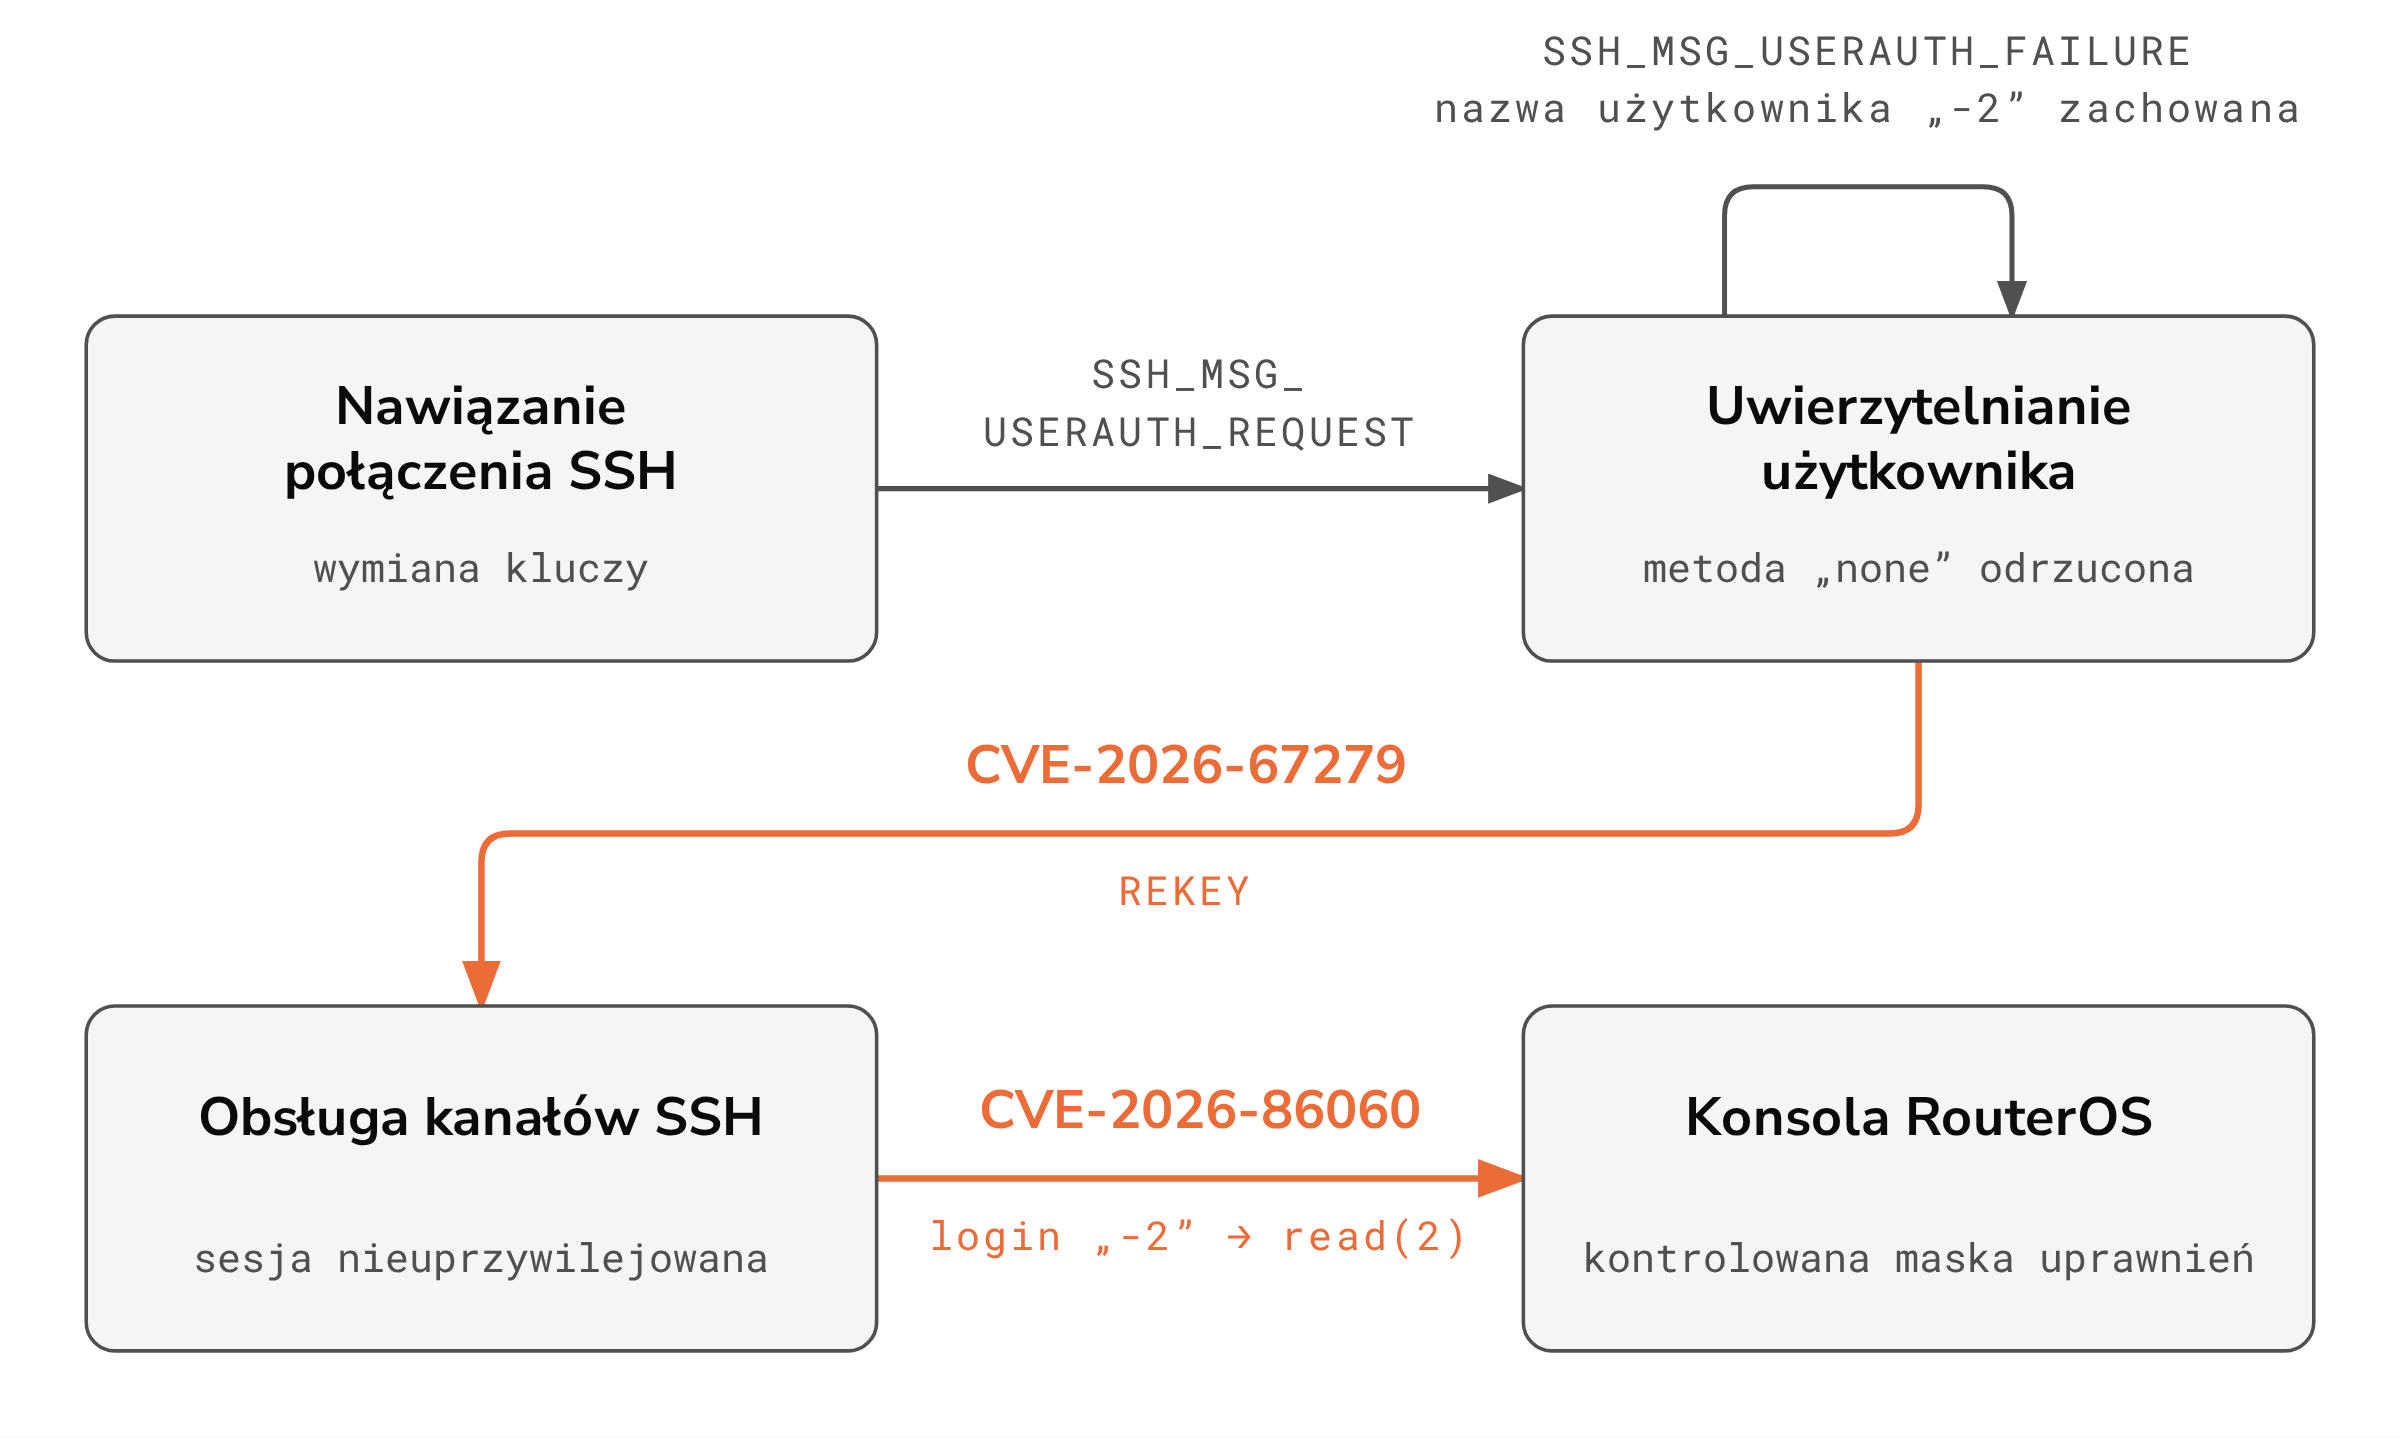
Dwie pozornie drobne usterki w RouterOS złożone razem dają pełne przejęcie urządzenia MikroTik bez logowania. Pierwsza (CVE-2026-67279) polega na błędnej obsłudze renegocjacji klucza SSH — serwer otwiera kanał komunikacyjny, zanim uwierzytelnienie faktycznie się zakończy. Druga (CVE-2026-86060) to brak walidacji nazwy użytkownika w programie login: argument zaczynający się od minusa jest odczytywany jako numer deskryptora pliku, co pozwala atakującemu podmienić maskę uprawnień procesu i wejść na konto administratora.
CERT Polska pokazuje przy okazji, jak wygląda dziś warsztat analityka podatności — do zarządzania laboratorium 40 maszyn wirtualnych, analizy statycznej binarek RouterOS i modelowania protokołu jako maszyny stanów użyto agentów LLM (GPT oraz polski PLLuM), które monitorowały też publiczne źródła pod kątem pojawienia się exploitów po publikacji łatki.
Opisujemy techniczne szczegóły łańcucha MikroTrick, złożonego z podatności CVE-2026-67279 i CVE-2026-86060, które w połączeniu pozwalały przejąć pełną kontrolę nad urządzeniem bez...
Czytaj cały wpis u źródła