TL;DR
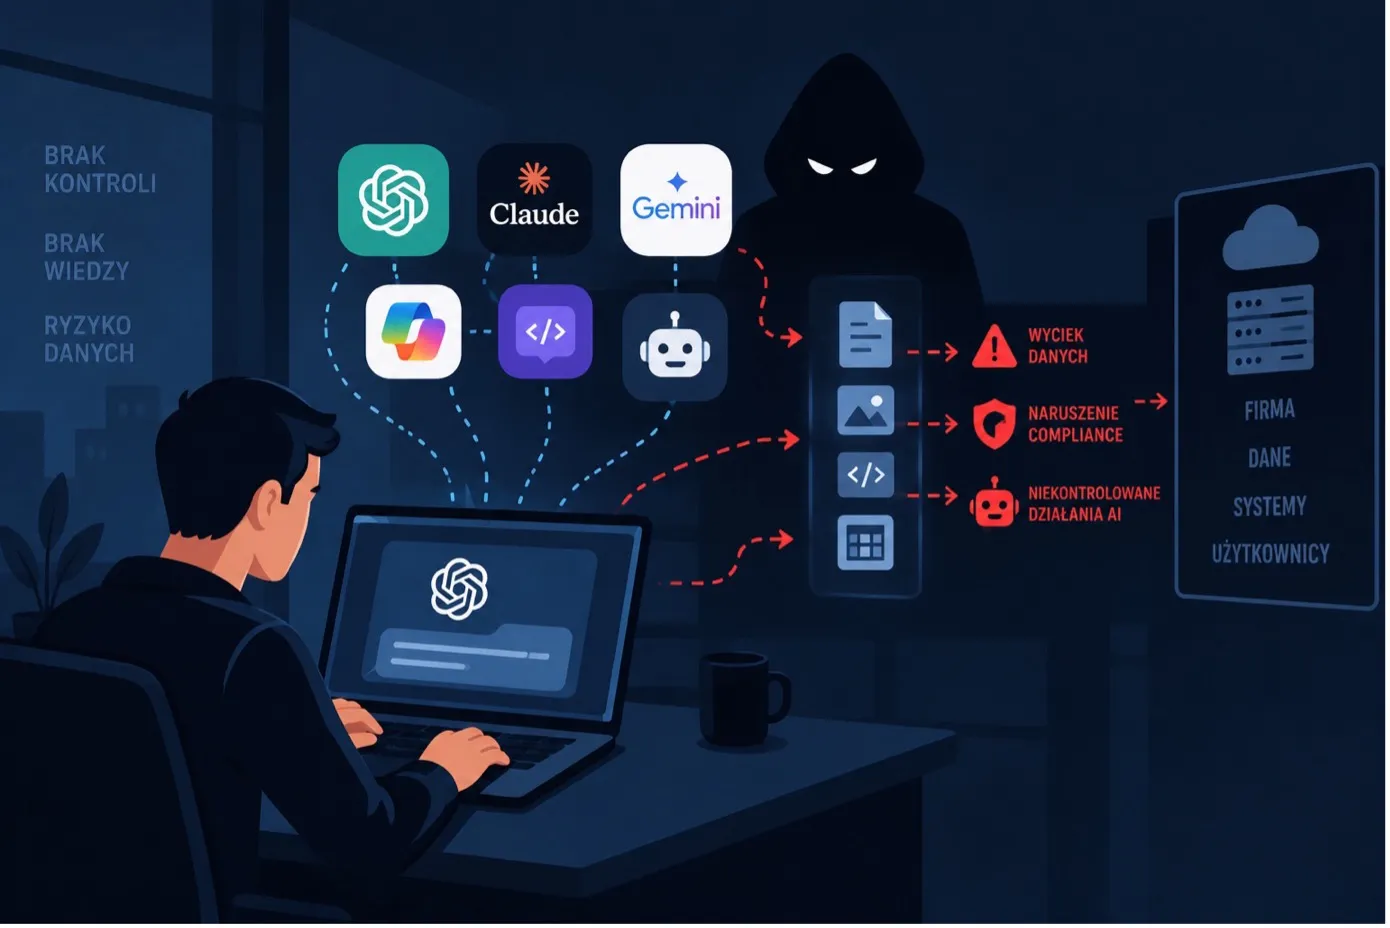
Przeciętna organizacja generuje dziś ponad 220 incydentów miesięcznie związanych z wysyłaniem wrażliwych danych do narzędzi AI - i to tylko te wykryte. Problem w tym, że coraz trudniej odróżnić firmowe AI od prywatnego: z danych Netskope wynika, że aż 30% użytkowników korzysta wyłącznie z niezatwierdzonych, prywatnych kont w ChatGPT czy Copilocie, a kolejne 14% miesza jedno z drugim. Na celowniku najczęściej ląduje kod źródłowy, dane klientów i dokumenty wewnętrzne.
Całkowite blokowanie nie działa - tylko spycha ludzi w stronę jeszcze mniej kontrolowanych narzędzi. Skuteczniejsza droga to najpierw zobaczyć, co faktycznie krąży w firmie: kto, jakim narzędziem, jakie dane, a potem ustawić allowlistę i guardraile - także dla autonomicznych agentów, nie tylko chatbotów.
Jeszcze niedawno „Shadow IT” oznaczało przede wszystkim prywatny Dropbox, niezatwierdzoną aplikację SaaS albo własny router podłączony do firmowej sieci. Dziś do tego zestawu dołąc...
Czytaj cały wpis u źródła