TL;DR
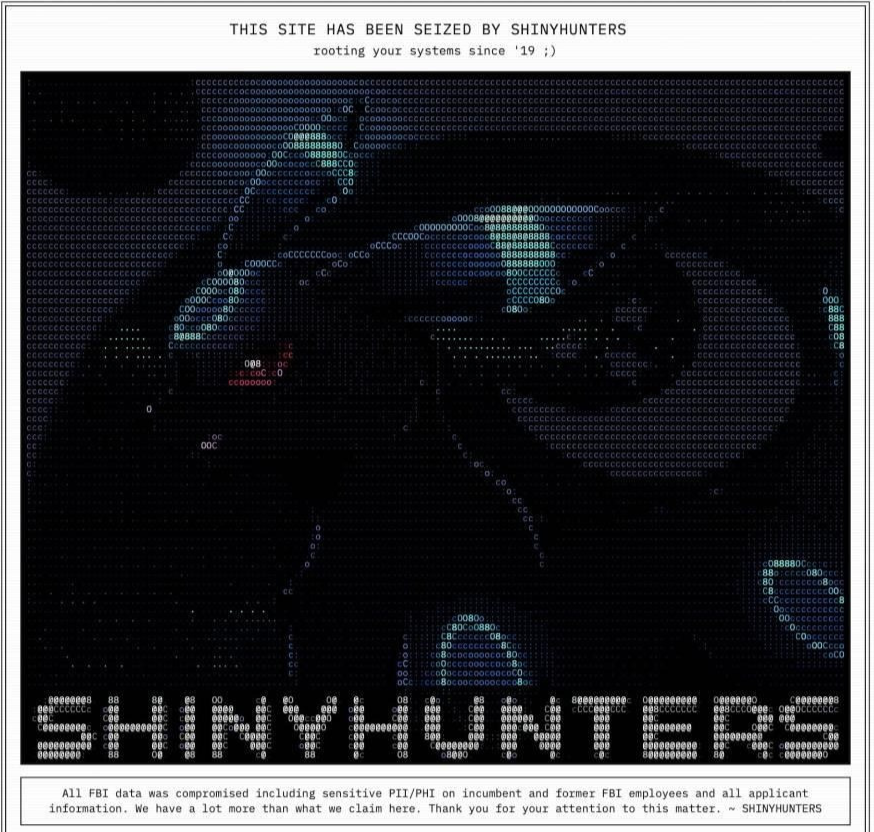
Grupa ShinyHunters (znana też jako UNC6240) włamała się do portalu rekrutacyjnego FBI i powiązanych systemów HR, wykorzystując lukę zero-day w Oracle PeopleSoft — publicznie dostępny endpoint Integration Broker w komponencie PSEMHUB posłużył jako wektor SSRF do wejścia do wewnętrznej infrastruktury bez żadnego uwierzytelnienia. Łupem padło 2-3 TB danych, w tym informacje zdrowotne i rodzinne pracowników oraz kandydatów do pracy.
Atakujący dali FBI tydzień na usunięcie komunikatu o incydencie, grożąc publikacją danych, a swoje działania tłumaczyli odwetem, nie chęcią zysku. Sprawa nabrała dodatkowego wymiaru, gdy w Danii zatrzymano 24-letniego podejrzanego powiązanego z grupą — pokazując, że nawet instytucje z najwyższej półki bezpieczeństwa padają ofiarą tych samych, dobrze znanych klas podatności w systemach HR.
Sytuacja niczym jak z filmów o hakerach? Wybitni specjaliści forsujący zabezpieczenia NASA, CIA czy NSA dla zabawy? Nie do końca. Zwykli cyberprzestępcy chwalą się uzyskaniem dostę...
Czytaj cały wpis u źródła// tagi