TL;DR
Szesnastolatek trafił na usługę Microsoftu, która teoretycznie wymagała logowania przez VPN, ale zostawiła furtkę w endpointzie /v2/Query: system przyjmował zapytania nawet wtedy, gdy z tokena JWT usunięto podpis. Weryfikacja sprawdzała samą strukturę tokena, a nie jego autentyczność — wystarczyło więc spreparować własny JWT, żeby ominąć całą warstwę autoryzacji.
Tą drogą nastolatek dotarł do baz analitycznych powiązanych między innymi z Bingiem, z dostępem do ponad 17 bilionów rekordów, choć pełnego zrzutu danych nie wykonał. Historia to dobre przypomnienie dla każdego, kto implementuje weryfikację JWT po swojej stronie: obecność podpisu w nagłówku to nie to samo, co jego faktyczne sprawdzenie.
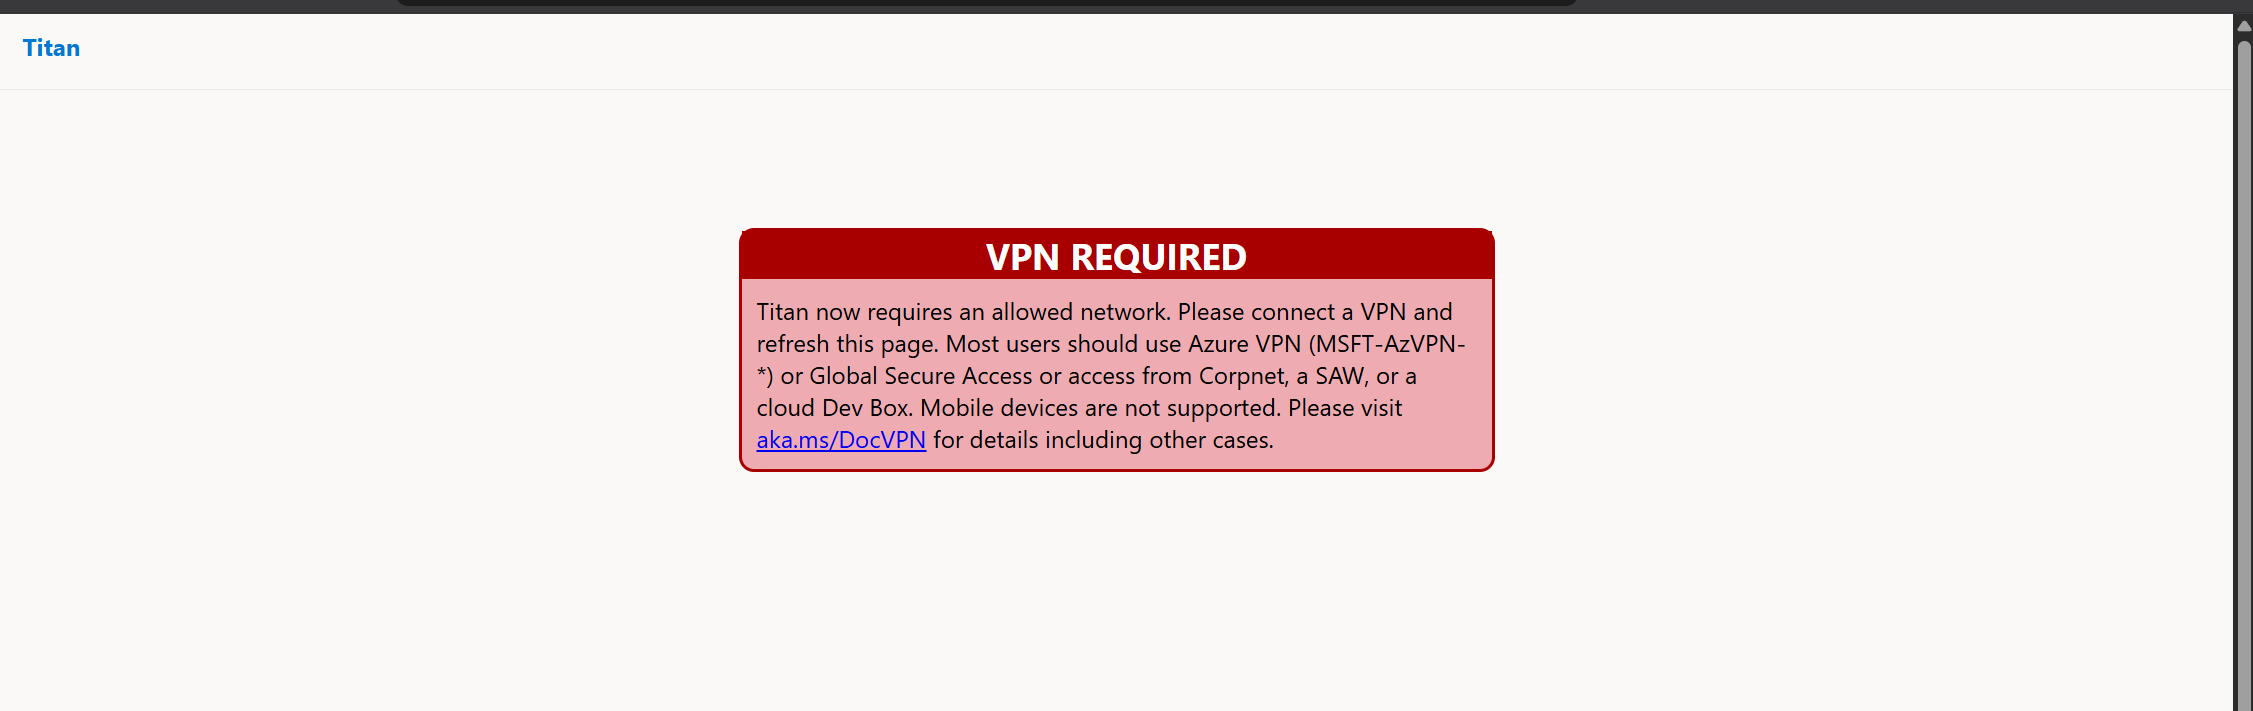
Powód? Microsoft nie sprawdzał podpisu JWT... Na początek badacz namierzył z Internetu pewną usługę, która niby wymagała logowania (VPN required…) Na stronie było logo usługi (?) T...
Czytaj cały wpis u źródła